الرئيسية
أخبارعاجلة
رياضة
- الأخبار الرياضية
- أخبار الرياضة
- فيديو أخبار الرياضة
- نجوم الملاعب
- اخبار الرياضة
- ملاعب مصرية
- بطولات
- أخبار الاندية المصرية
- مقابلات
- رياضة عربية
- رياضة عالمية
- موجب
- سالب
- مباريات ونتائج
- كرة الطائرة
- كرة اليد
- كرة السلة
- رمي
- قفز
- الجري
- تنس
- سيارات
- غولف
- سباق الخيل
- مصارعة
- جمباز
- أخبار المنتخبات
- تحقيقات
- مدونات
- أخبار المحترفين
ثقافة
إقتصاد
فن وموسيقى
أزياء
-
صحة وتغذية
-
سياحة وسفر
ديكور
توقيت القاهرة المحلي 01:06:19 آخر تحديث


توقيت القاهرة المحلي 01:06:19 آخر تحديث

قراصنة روس يستغلون ثغرة "يوم‑صفر" في مايكروسوفت أوفيس رغم التحديث الطارئ
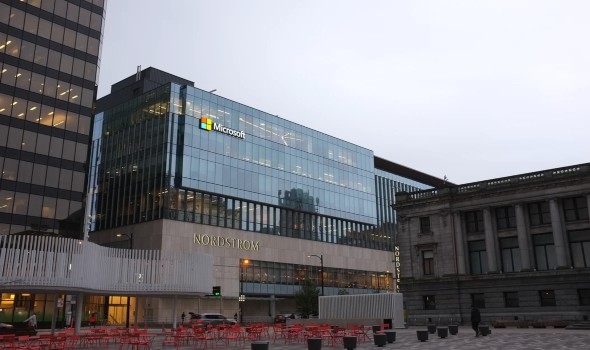
شركة "مايكروسوفت" الأمريكية
موسكو ـ مصر اليوم
كشفت منصة BleepingComputer أن فريق الاستجابة لطوارئ الحاسبات في أوكرانيا CERT‑UA حذر من أن قراصنة مرتبطين بروسيا يستغلون ثغرة خطيرة في مايكروسوفت أوفيس، تحمل الرمز CVE‑2026‑21509، رغم أن مايكروسوفت أصدرت تحديثًا طارئًا لسدها في 26 يناير الماضي.
أوضحت المنصة أن الثغرة تصنف على أنها 'ثغرة يوم‑صفر' في خاصية أمنية داخل أوفيس، وتؤثر في عدة إصدارات، من بينها Office 2016 و2019 وإصدارات LTSC 2021 وLTSC 2024 بالإضافة إلى تطبيقات Microsoft 365 للحسابات المؤسسية.
أشارت CERT‑UA، بحسب ما نقلته BleepingComputer، إلى أنها رصدت بعد ثلاثة أيام فقط من تحذير مايكروسوفت حملة بريد إلكتروني خبيثة تستخدم ملفات Word (DOC) معدة خصيصًا لاستغلال الثغرة.
أوضحت الوكالة أن بعض هذه الرسائل حمل عناوين تتعلق باجتماعات COREPER الخاصة بالاتحاد الأوروبي في أوكرانيا، بينما انتحلت رسائل أخرى هوية 'المركز الأوكراني للأرصاد الجوية والهيدرولوجيا'، وتم إرسالها إلى أكثر من 60 عنوان بريد إلكتروني تابع لجهات حكومية أو مرتبطة بالحكومة.
أكد التقرير أن تحليل البيانات الوصفية (Metadata) للملفات الخبيثة أظهر أنها أُنشئت بعد يوم واحد فقط من إصدار التحديث الأمني، ما يشير إلى سرعة استغلال المهاجمين للثغرة قبل أن تتمكن كل المؤسسات المستهدفة من تثبيت التصحيح.
أوضحت BleepingComputer أن استغلال الثغرة يبدأ عند فتح ملف أوفيس مصاب، حيث يجري تفعيل سلسلة أوامر تؤدي في النهاية إلى إنشاء 'مهمة مجدولة' داخل النظام (Scheduled Task).
أشارت CERT‑UA في تقريرها إلى أن تنفيذ هذه المهمة يؤدي إلى إيقاف عملية explorer.exe المسؤولة عن واجهة ويندوز ثم إعادة تشغيلها، وبالاستفادة من تقنية معروفة باسم COM hijacking يتم تحميل ملف مكتبة ديناميكية DLL يحمل اسم EhStoreShell.dll.
أكدت الوكالة أن هذا الملف يقوم بتنفيذ شيفرة خبيثة (Shellcode) مدمجة داخل صورة، ليجري بعد ذلك تشغيل إطار عمل اختراق يُعرف باسم COVENANT على جهاز الضحية، وهو إطار يستخدمه المهاجمون عادة لإنشاء 'باب خلفي' يسمح بالتحكم عن بعد في النظام، وتنفيذ أوامر إضافية، وجمع بيانات حساسة من الأجهزة المصابة.
أشارت تحقيقات لاحقة نقلتها BleepingComputer عن CERT‑UA وجهات أمنية أخرى إلى أن الهجمات مرتبطة بمجموعة تهديد متقدمة تُعرف باسم APT28، يُعتقد على نطاق واسع أنها مدعومة من الدولة الروسية.
أوضح التقرير أن محللي الأمن السيبراني رصدوا استخدام ثلاثة مستندات إضافية في هجمات استهدفت منظمات في دول أوروبية أخرى، ما يعني أن الحملة لا تقتصر على أوكرانيا وحدها، بل تمتد إلى دول في أوروبا الوسطى والشرقية، وفقًا لنتائج رصد من شركات مثل Zscaler ThreatLabz.
أكدت هذه التحقيقات أن بعض النطاقات (Domains) المستخدمة لاستضافة البنية التحتية للهجوم تم تسجيلها في اليوم نفسه الذي أطلقت فيه الحملة، وهو ما يعكس مستوى إعداد مسبق وتنسيق عالٍ في إدارة البنية الخلفية للهجمات.
أكدت BleepingComputer أن الجهات الأمنية أوصت المؤسسات والشركات والأفراد الذين يستخدمون إصدارات مايكروسوفت أوفيس المتأثرة بتطبيق آخر التحديثات الأمنية فورًا للحد من مخاطر الاستغلال.
أوضحت التقارير أن مستخدمي Office 2021 والإصدارات الأحدث من حزمة مايكروسوفت 365 يحصلون على حماية جزئية عبر تغييرات على مستوى خوادم مايكروسوفت، لكن يتعين عليهم إعادة تشغيل تطبيقات أوفيس حتى تُطبَّق هذه التغييرات فعليًا، في حين يحتاج مستخدمو Office 2016 و2019 إلى تثبيت تصحيحات محددة أو تطبيق حلول بديلة مؤقتة إلى حين استكمال إصدار جميع التحديثات
قد يهمك أيضــــــــــــــا
مجلس الأمن السيبراني الإماراتي يدعو إلى تحديث أجهزة "أبل" لمعالجة ثغرة خطيرة
مايكروسوفت توقع اتفاقا بقيمة 19.4 مليار دولار مع نيبيوس غروب


- الأحد ,20 أيلول / سبتمبر GMT 08:42 2026 ترامب يعلن تشكيل قوة متخصصة في الذكاء الاصطناعي وتعيين مسؤول لإدارة الملف
- الخميس ,17 أيلول / سبتمبر GMT 15:58 2026 وكالة ناسا تحدد موعد إطلاق مهمة Crew-13 إلى محطة الفضاء الدولية مطلع أكتوبر
- الخميس ,17 أيلول / سبتمبر GMT 12:50 2026 ميتا تستعد لإطلاق نظارات ذكية بدون كاميرا في محاولة لتعزيز ثقة المستخدمين
GMT 08:42 2026 الأحد ,20 أيلول / سبتمبر
ترامب يعلن تشكيل قوة متخصصة في الذكاء الاصطناعي وتعيين مسؤول لإدارة الملف
GMT 03:02 2026 السبت ,19 أيلول / سبتمبر
وكالة "ناسا" تمنح "سبيس إكس" 3 رحلات مأهولة إضافية
GMT 08:24 2026 الجمعة ,18 أيلول / سبتمبر
"ناسا" تكتشف فوهة ضخمة حديثة التكوين على سطح القمرGMT 15:58 2026 الخميس ,17 أيلول / سبتمبر
وكالة ناسا تحدد موعد إطلاق مهمة Crew-13 إلى محطة الفضاء الدولية مطلع أكتوبرGMT 12:50 2026 الخميس ,17 أيلول / سبتمبر
ميتا تستعد لإطلاق نظارات ذكية بدون كاميرا في محاولة لتعزيز ثقة المستخدمين
بإيرادات بلغت 2.6 مليار دولار مصر تعزز خططها لبناء صناعة بتروكيماوية أكثر قوة
القاهرة ـ مصر اليوم
حقق قطاع البتروكيماويات المصري طفرة إنتاجية وتصديرية خلال العام المالي 2025/2026 بإيرادات بلغت 2.6 مليار دولار ونفاذ لأسواق 50 دولة.وأشاد وزير البترول والثروة المعدنية المصري، المهندس كريم بدوي، بالنمو الملحوظ الذي حقق...المزيديسرا تطمئن جمهورها على صحتها وتشيد بتجربة محمد سامي في مسلسل قلب شمس

القاهرة - مصر اليوم
كشفت الفنانة يسرا عن سعادتها بمشاركتها في مسلسل "قلب شمس"، مؤكدة أنها تنتظر عرض العمل، خاصة أنه يحمل فكرة جديدة ومختلفة، مشيدة في الوقت نفسه بتجربة الفنان محمد سامي في التمثيل. وقالت يسرا، في تصريحات صحافية إن...المزيدترامب يعلن تشكيل قوة متخصصة في الذكاء الاصطناعي وتعيين مسؤول لإدارة الملف
واشنطن - مصر اليوم
أعلن الرئيس الأمريكي دونالد ترامب اعتزام إدارته تشكيل قوة متخصصة في مجال الذكاء الاصطناعي، إلى جانب تعيين مسؤول رفيع المستوى للإشراف على هذا الملف، في خطوة تستهدف تعزيز الاهتمام الأمريكي بتطوير تقنيات الذكاء الاØ...المزيد


GMT 21:42 2026 الأحد ,20 أيلول / سبتمبر
مصر تؤكد اتخاذ الإجراءات القانونية لحماية أمنها المائي
GMT 23:25 2026 السبت ,19 أيلول / سبتمبر
ترامب يمنع CNN وMS NOW وبوليتيكو من دخول البيت الأبيض ويتوعد وسائل إعلام أخرى
GMT 23:20 2026 الأحد ,20 أيلول / سبتمبر
السيسي يستقبل مدير المخابرات المركزية الأميركية لبحث تطورات الشرق الأوسط وتعزيز العلاقات بين القاهرة وواشنطن
GMT 07:55 2026 الأحد ,20 أيلول / سبتمبر
الصحف البريطانية تسلط الضوء على مذكرات شقيق ديانا وتحديات بوتين في أوكرانيا
GMT 19:29 2026 الأحد ,20 أيلول / سبتمبر
هيغسيث ينفي إخفاء قتلى الجيش الأميركي في حرب إيران ويهاجم واشنطن بوست
GMT 23:12 2026 السبت ,19 أيلول / سبتمبر
دراسة علمية تكشف أسباب قلة الأصدقاء وتفضيل العزوبية بين الشباب
GMT 19:11 2026 الأحد ,20 أيلول / سبتمبر
يسرا اللوزي تكشف معاناتها من ضغوط العمل وصعوبة المهن الحرة وتأثيرها على حياتها
GMT 13:37 2026 الأحد ,20 أيلول / سبتمبر
زيلينسكي يؤكد استهداف مصفاة موسكو في أكبر هجوم مسيّر على روسيا
GMT 08:42 2026 الأحد ,20 أيلول / سبتمبر
ترامب يعلن تشكيل قوة متخصصة في الذكاء الاصطناعي وتعيين مسؤول لإدارة الملفGMT 10:50 2020 الأربعاء ,08 تموز / يوليو
اندفاعك غير المدروس تجاه الآخرين قد يدفعك إلى ارتكاب أخطاء
GMT 17:04 2025 الأربعاء ,01 كانون الثاني / يناير
أفضل الملابس الرجالية التي يمكن أن يختارها لترافقه
GMT 21:32 2022 السبت ,22 تشرين الأول / أكتوبر
التحقيق في سرقة قطع أثرية من متحف كلية آثار جامعة سوهاج
GMT 23:00 2021 الأربعاء ,03 آذار/ مارس
مصر تحصد فضية التراب في كأس العالم للرماية خرطوش
GMT 01:15 2026 الثلاثاء ,16 حزيران / يونيو
مجموعات مذهلة من العبايات التي جمعت بين الأصالة والحداثة
GMT 16:23 2023 السبت ,15 تموز / يوليو
سينمائيون عرب يؤكدون أن السينما السعودية مستقبلها واعد
GMT 13:50 2021 الأحد ,11 إبريل / نيسان
ننشر توصيات موازنة البرلمان للهيئات العامة الاقتصادية في الحساب الختامي 2019-2020
GMT 23:40 2026 الثلاثاء ,10 آذار/ مارس
الأهلي يعلن خصم 30 بالمئة من عقود لاعبيه بقرار رسمي
GMT 00:27 2022 الخميس ,08 أيلول / سبتمبر
إيهاب جلال مديرًا فنيًا لـ المصري بعد تعثر مفاوضاته مع الإسماعيلي
GMT 07:54 2020 الخميس ,05 تشرين الثاني / نوفمبر
أسعار الدواجن في مصر اليوم الخميس 05 تشرين الثاني /أكتوبر 2020
GMT 06:16 2025 الثلاثاء ,15 تموز / يوليو
ديكورات "مودرن" وعمليّة في غرف الجلوس
GMT 08:44 2021 الخميس ,11 آذار/ مارس
ليفربول عن فرحة صلاح بهدفه فى لايبزيج "يصف حالنا جميعا" وفيليبس رجل المباراة
GMT 07:38 2020 الخميس ,10 أيلول / سبتمبر
قرقاش يؤكد أن معاهدة السلام لن تكون على حساب القضية الفلسطينية
GMT 06:54 2020 الأربعاء ,01 تموز / يوليو
"السبكي" يبحث ترشيحات «تحت تهديد السلاح» مع مخرج فيلمه الجديد
GMT 02:45 2020 الإثنين ,29 حزيران / يونيو
عمرو الليثي يستقيل من رئاسة قناة النهار ويقاضي مجلس إدارتها
GMT 17:48 2018 الإثنين ,30 إبريل / نيسان
اندلاع 5 حرائق بسبب حدوث العاصفة الترابية في الأقصر
GMT 20:31 2018 الجمعة ,20 إبريل / نيسان
الأرصاد تعلن عن تغيرات مفاجئة في الطقس خلال الـ48 ساعة القادمة
GMT 15:04 2024 الخميس ,05 أيلول / سبتمبر
ميغان ماركل تتعرّض لخسارة كبيرة في علامتها التجارية
GMT 08:38 2021 الثلاثاء ,06 إبريل / نيسان
بإطلالة ربيبعية ياسمين صبري تتألق على غلاف إحدى المجلات
GMT 07:02 2020 الجمعة ,28 آب / أغسطس
رضوى الشربيني تُعلق على واقعة "فتاة فيرمونت"
GMT 02:28 2019 الخميس ,29 آب / أغسطس
إليسا تؤكد عدم مشاركتها في المسلسل الإسباني "بيت من ورق"
GMT 08:40 2019 الأربعاء ,12 حزيران / يونيو
7 ملايين جنيه لتطوير وحدة الحضانات والغسيل الكلوي بمستشفى دكرنس
GMT 18:32 2019 السبت ,23 شباط / فبراير
وزار التموين تعلن المرحلة الثانية للمستبعدين من البطاقات
GMT 02:33 2018 الثلاثاء ,27 تشرين الثاني / نوفمبر
عائشة بن أحمد تكشّف عن اشتراكها مع تامر حسني في فيلمه
GMT 10:33 2018 الجمعة ,05 تشرين الأول / أكتوبر
بعض الأفكار لتصميم شرفة جميلة في الهواء الطلق بطرق مختلفة
GMT 14:50 2018 الجمعة ,11 أيار / مايو
النيابة تخلى سبيل 4طلاب متهمين بالاعتداء على زميلهم جنسياً
GMT 00:28 2017 الإثنين ,16 تشرين الأول / أكتوبر
الملك سلمان يؤكد دعمه لاستراتيجية أميركا الحازمة ضد إيران
GMT 18:29 2017 الأربعاء ,11 كانون الثاني / يناير
الفنانة أحلام تشيد بمصممة الأزياء فرح البابطين


Maintained and developed by Arabs Today Group SAL
جميع الحقوق محفوظة لمجموعة العرب اليوم الاعلامية 2025 ©
Maintained and developed by Arabs Today Group SAL
جميع الحقوق محفوظة لمجموعة العرب اليوم الاعلامية 2025 ©


أرسل تعليقك